


Bitcointelegrafen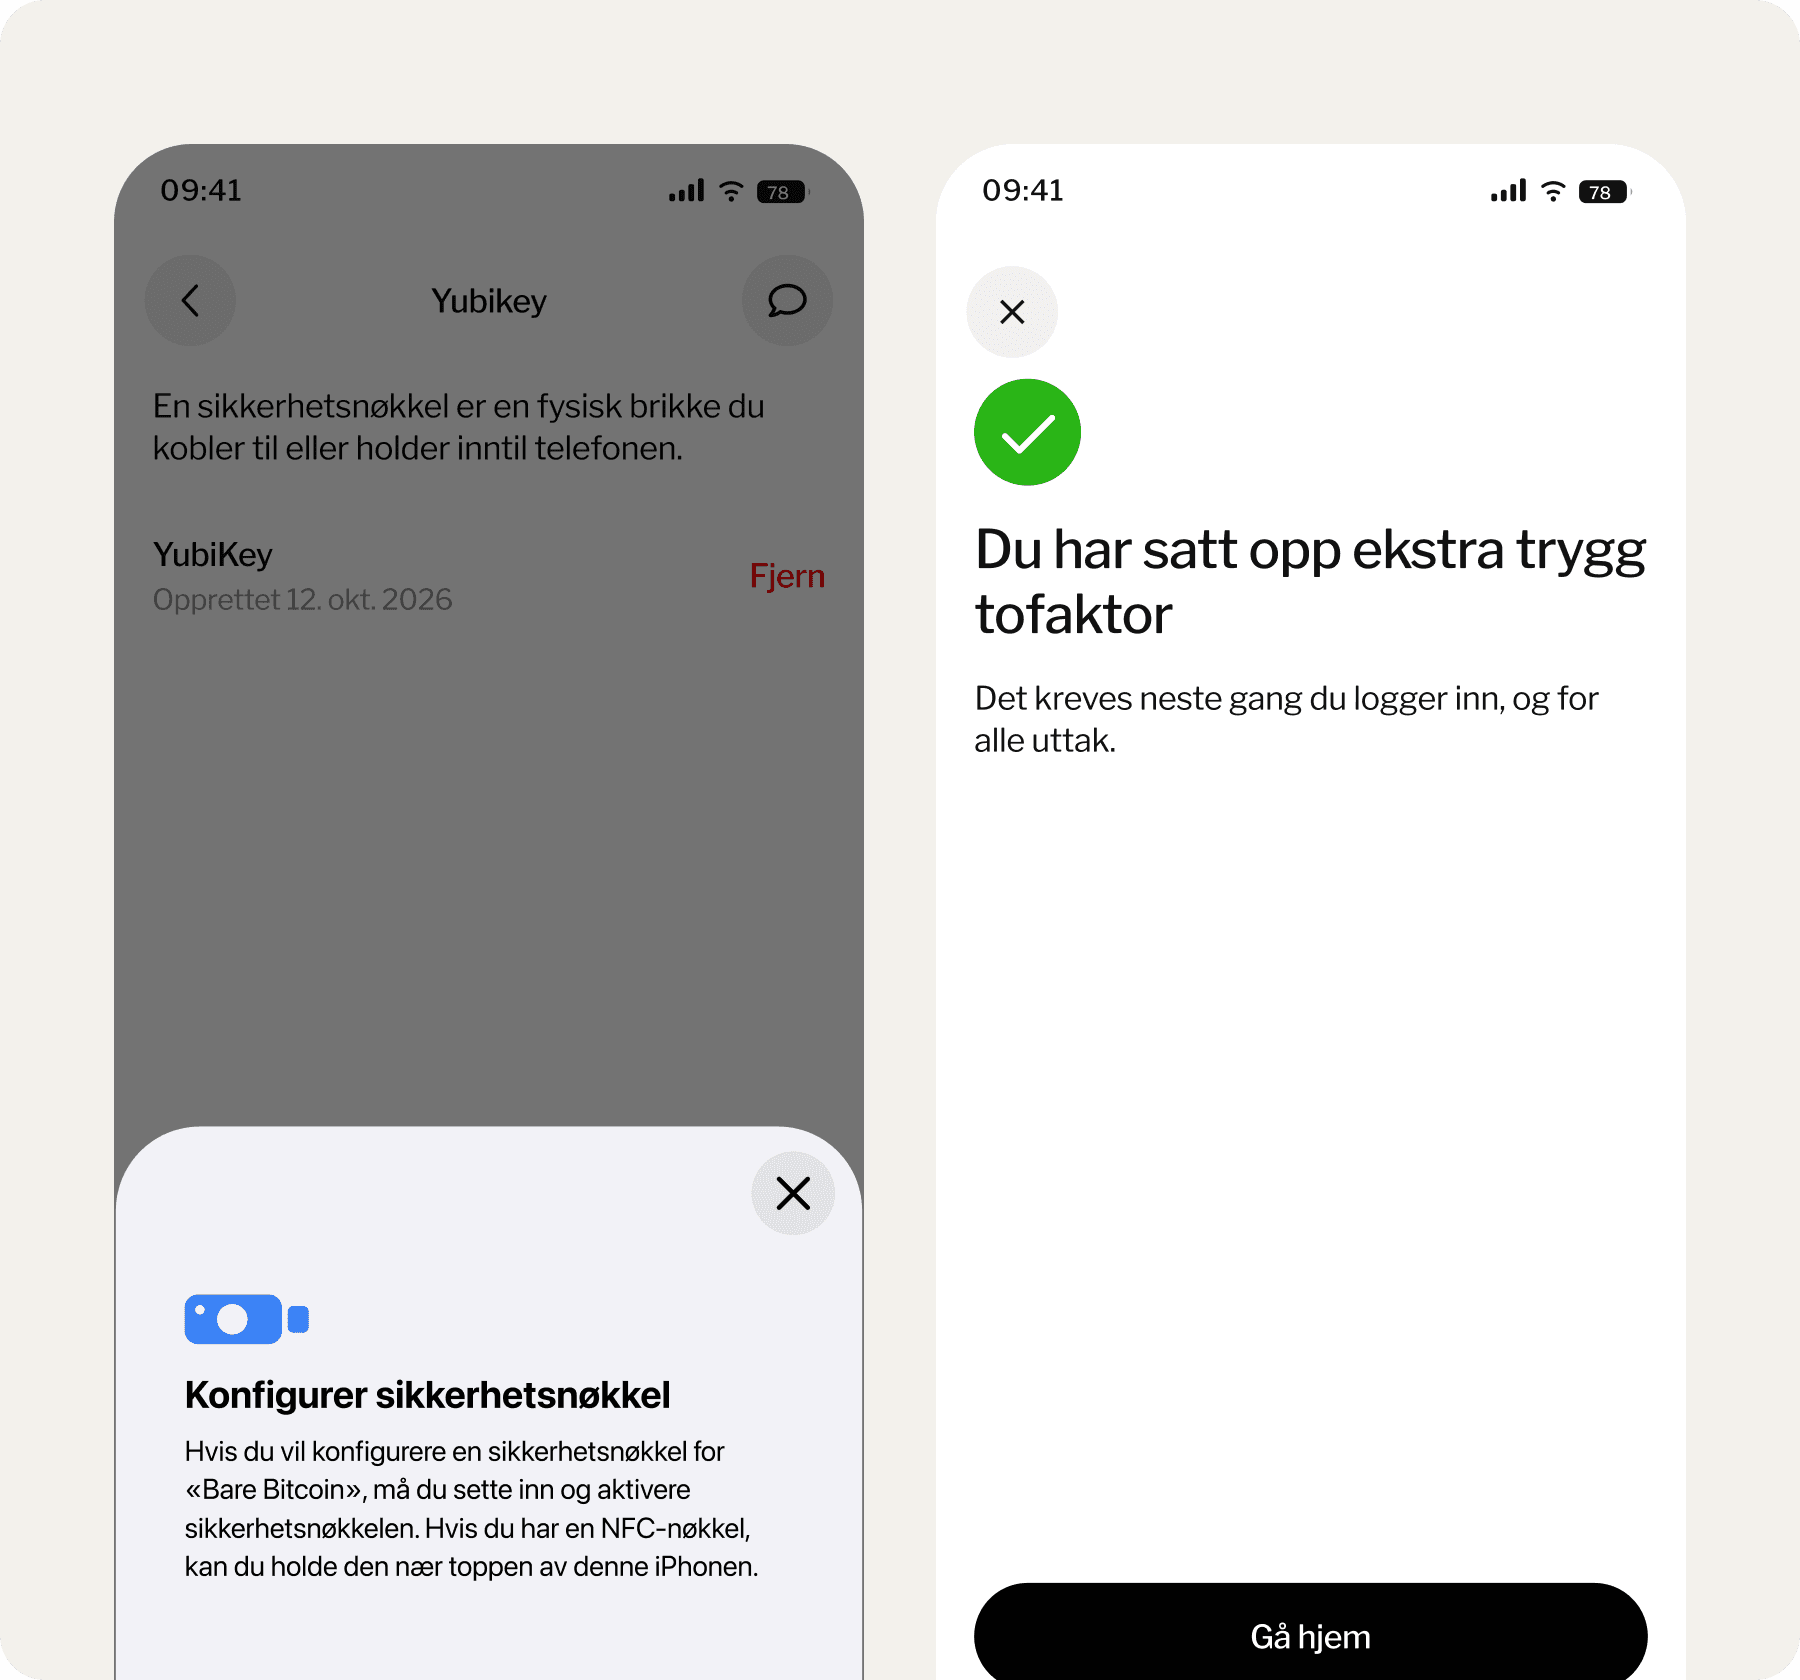
Slik sikrer vi bitcoinene dine, etter Binance-angrepet
Den 29. oktober ble Binance, verdens største kryptobørs, utsatt for et enormt tyveri. På rundt 20 minutter tømte angripere flere av Binance sine lommebøker for bitcoin og kryptovaluta verdt om lag 6,3 milliarder dollar. Ifølge FBI står Nord-Korea bak. Angrepet startet med et falskt jobbintervju, der en Binance-utvikler ble lurt til å laste ned skadevare på jobbmaskinen sin. Derfra jobbet angriperne seg innover i flere uker, helt til de fikk tilgang til systemet som sender ut kryptovaluta. Binance har lovet å dekke tapet selv. Du kan lese Binance sin egen gjennomgang av angrepet.

Bare Bitcoin er ikke berørt, og alle kundemidler hos oss er trygge. Vi har aldri hatt midler hos Binance, og vi kjøper og selger ikke bitcoin gjennom dem.
Når en stor børs blir rammet, er det likevel naturlig å lure på hvor trygge dine egne bitcoin er. Vi oppbevarer dem på lommebøker vi kontrollerer fullt ut selv, og nesten alt ligger i kald lagring med multisig spredt på flere geografiske steder. Sikkerhet er også det vi har brukt mest tid på de siste månedene, og her er hva vi har gjort.
Maskinene som håndterer bitcoin er stengt av
Serverne som håndterer bitcoin, er ikke lenger synlige fra det åpne internettet. Vi når dem bare over et lukket, privat nettverk, og kun de som har en grunn til det, kommer inn. I tillegg til avgrensning av nettverket er det selvsagt også andre begrensninger for å komme inn, bygd lagvis. For at en server skal bli angrepet må alle lagene knekkes samtidig.
Maskinene som håndterer bitcoin er de aller mest sensitive vi har, og de som også er sikret aller strengest. Utover dette har vi også gjort endringer på tvers av hele infrastrukturen vår, med kraftige innstramminger av adgangskontroll. Både på nettverks- og applikasjonsnivå.
Vi har også gjort forbedringer i "ytterdøra" for all trafikk som går inn til de offentlig tilgjengelige serverne våre. Den filtrerer bort kjente angrep før de når tjenestene våre, og lar oss stenge ute mistenkelig trafikk raskt.
Den siste skansen er hvor mye bitcoin som ligger varmt, altså på lommebøker som er koblet til internett. Det er midlene i varme lommebøker som brukes for å gjøre fortløpende innskudd og uttak gjennom dagen. Angriperne hos Binance kunne bare ta det som lå varmt, og der lå det altså verdier for over 6 milliarder dollar. Det mener vi er en uansvarlig stor sum å ha liggende tilgjengelig. Hos oss ligger en veldig lav andel av bitcoinene varmt, typisk et sted mellom 1 og 2% av totalen. Skulle uhellet være ute og noen klarer å bryte seg gjennom alle lagene, er det kun bitcoinene i varme lommebøker som kan tas.
Vi bruker KI for å forsvare oss mot KI
Angripere bruker kunstig intelligens mer og mer. Med KI kan de lete etter sikkerhetshull i stor skala. Angrepene blir både flere og bedre, og de kommer fra folk med god tid og mye penger. Vi mener den eneste måten å forsvare seg godt på er å bruke KI selv, og det gjør vi i stor grad.
Ingen endring i koden vår blir tatt i bruk før en KI har gått grundig gjennom den. Den leter etter feil, sikkerhetshull og ting som kan misbrukes, og endringen slipper ikke gjennom før funnene er rettet opp. Slik fanger vi svakheter før de i det hele tatt kommer ut til deg.
Vi nøyer oss ikke med å sjekke nye endringer. Vi slipper også våre egne KI-modeller gå gjennom hele kodebasen og infrastrukturen vår, på samme måte som en angriper ville gjort, for å finne svakheter før noen andre gjør det. Ting som så trygge ut for et halvt år siden, kan se annerledes ut i dag.
Vi har også fått tilgang til Mythos, den aller mest avanserte KI-modellen fra Anthropic. Anthropic gir foreløpig bare et lite utvalg selskaper tilgang til den, nettopp fordi den er så god til å finne svakheter at den ville vært farlig i feil hender. Vi bruker den til å analysere våre egne systemer.
Kontoen din er vanskeligere å komme inn på
For de fleste brukere er den største faren at noen får tak i passordet deres eller lurer dem til å gi fra seg en kode. Derfor har vi gjort mye for å beskytte selve kontoen.
Du kan nå bruke en fysisk sikkerhetsnøkkel, for eksempel en YubiKey, som tofaktor. Det er den sikreste formen for innlogging vi tilbyr, fordi nøkkelen ikke kan lures ut av deg på telefon eller via en falsk nettside. Har du ikke tofaktor ennå, vil du bli spurt om å skru det på.
Logger du inn fra en ny enhet, får du beskjed med en gang, slik at du kan reagere hvis det ikke var deg.
Du kan også aktivere hvelvet på kontoen din. Der setter du en grense for hvor mye bitcoin som kan tas ut av kontoen din hver uke. Uttak over grensen venter i opptil syv dager, og det tar syv dager å øke grensen eller slå av hvelvet. Du får varsel underveis. Selv om noen skulle komme seg inn på kontoen din, rekker de ikke å tømme den før du merker det.
Færre som har tilgang til dataene dine
Hver tredjepartstjeneste vi bruker, er en potensiell dør inn til dataene dine. Vi anstrenger oss derfor for å minimere hvor mange tredjeparter vi lener oss på. Om vi ser på resten av bitcoin- og kryptotjenestene i Norge er det nok vi som i desidert minst grad benytter oss av tredjeparter. Allikevel har vi ønsket å begrense ytterligere hvilke tredjeparter vi benytter oss av.
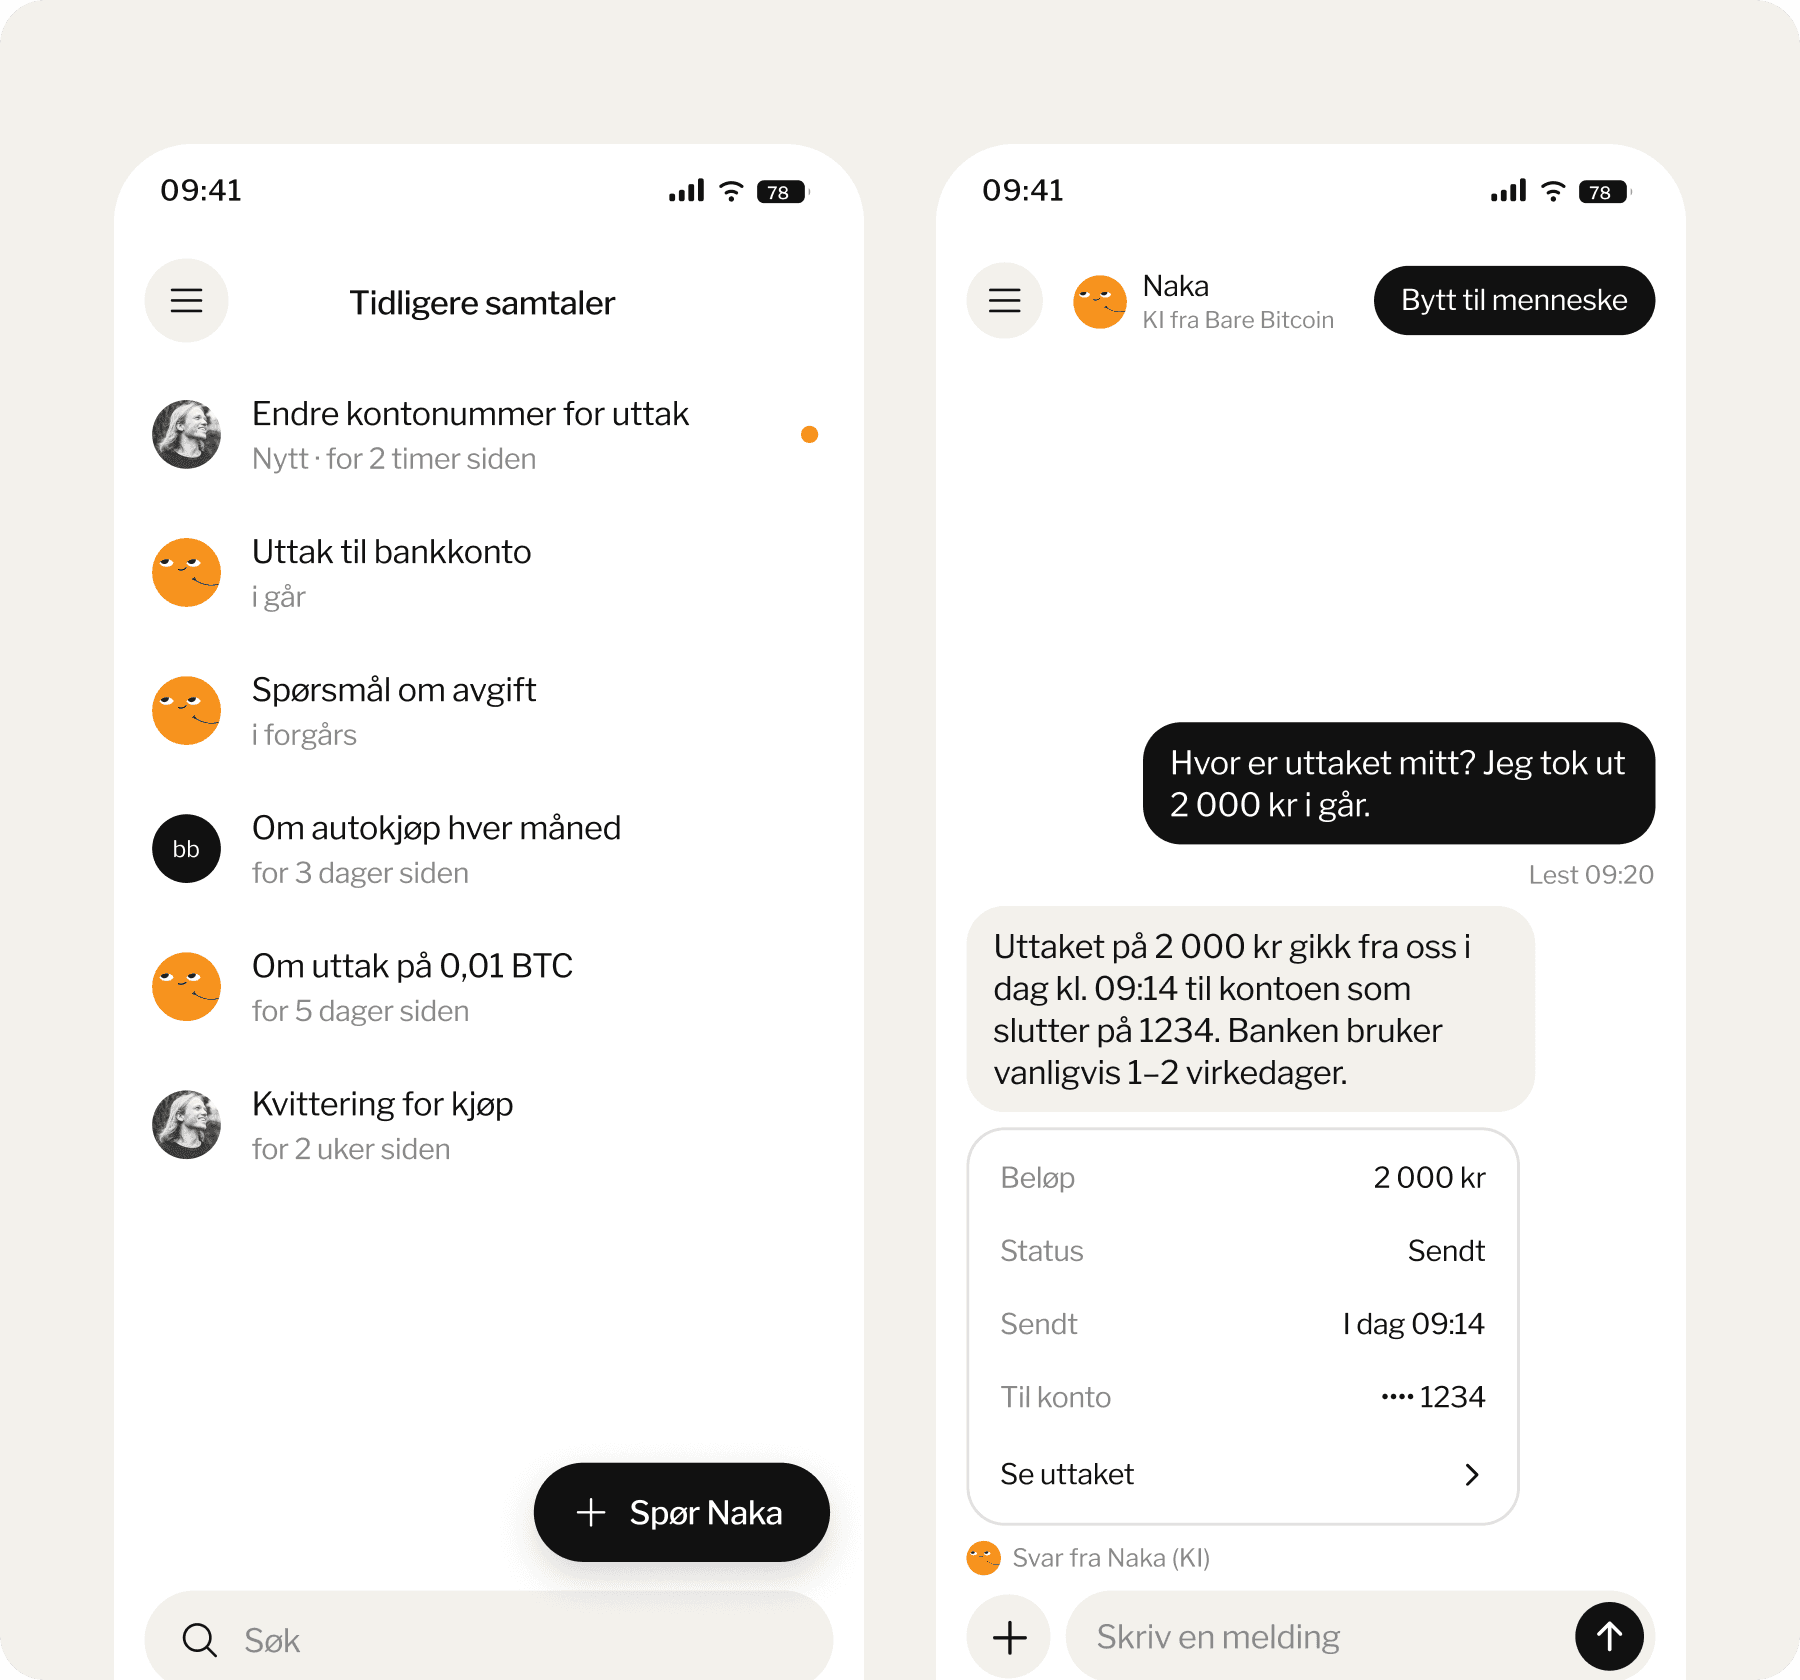
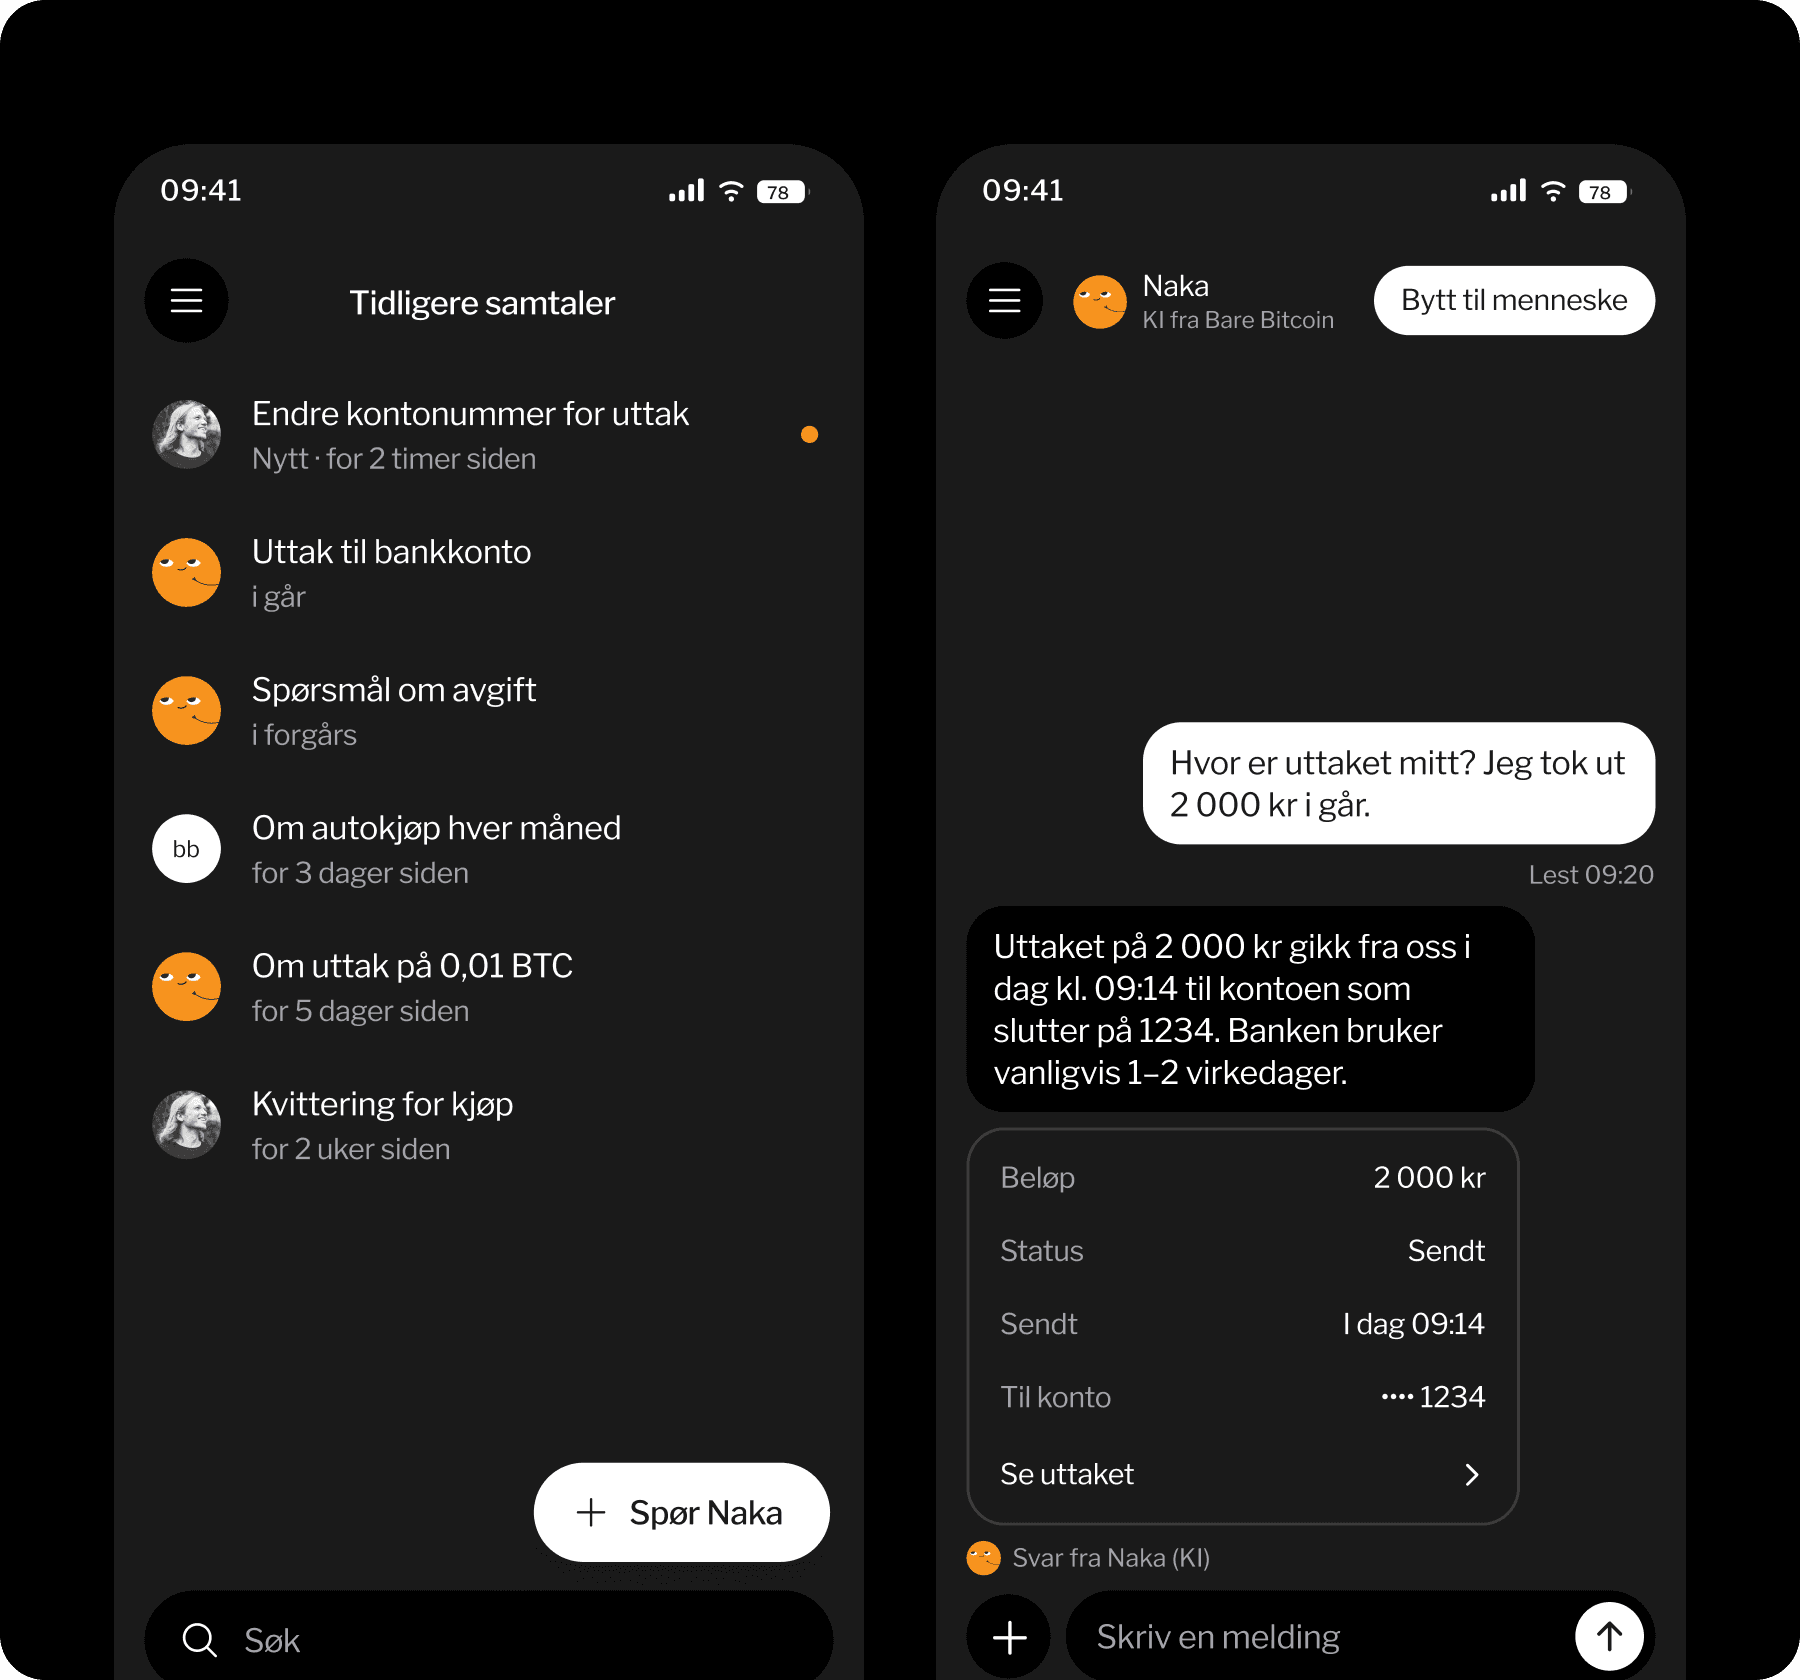
Den siste tiden har vi derfor laget vår helt egen kundeservice-chat. Vi har også sluttet å bruke flere eksterne verktøy og tjenester for feilanalyse, tilbakemeldinger, intern administrasjon og analyse av IP-adresser.1 Vi jobber i skrivende stund også med å fjerne tredjeparten vi bruker til innhenting av logger fra systemene våre. Summen av alt dette er at det er færre selskap som har kopier av opplysninger om deg.
Internt har vi også strammet inn hvem som kan se hva. Alle interne verktøy viser nå frem mindre persondata til ansatte i Bare Bitcoin, og vi har blitt strengere på hvem som får tilgang til hvilke administrasjonsverktøy.
Hva du selv kan gjøre
Mye av sikkerheten ligger hos oss, men noe ligger hos deg. Skru på tofaktor, og bruk gjerne en sikkerhetsnøkkel. Sett opp hvelvet med en grense som passer deg. Vi ringer deg aldri og ber om koder eller passord, så hvis noen gjør det, legg på.
Og så må vi minne om det vi alltid sier: ingen plattform er hundre prosent sikker, heller ikke vår. Den eneste måten å være helt sikker på at ingen andre kan miste bitcoinene dine, er å oppbevare dem selv. Det hjelper vi deg gjerne med, og du kan ta ut bitcoin til din egen lommebok når du vil.
Har du spørsmål om sikkerheten hos oss, skriv til oss i chatten.
Notater
-
Kundeservice-chatten erstatter Intercom. Tilbakemeldinger og forslag tar vi imot på vår egen forslagsside, der vi tidligere brukte Featurebase. Feilrapporter fra appen går til våre egne systemer i stedet for til Sentry. Alle interne administrasjonsverktøy har vi bygget selv, og vi har sluttet å bruke Retool. Vi har også fjernet analyseverktøyene Amplitude og Simple Analytics. For å finne ut hvilket land en IP-adresse hører til, slår vi nå opp i en tabell vi laster ned fra IPinfo, i stedet for å sende IP-adressen din til ipapi. Loggene fra systemene våre er på vei fra Mezmo til en løsning vi drifter selv. ↩